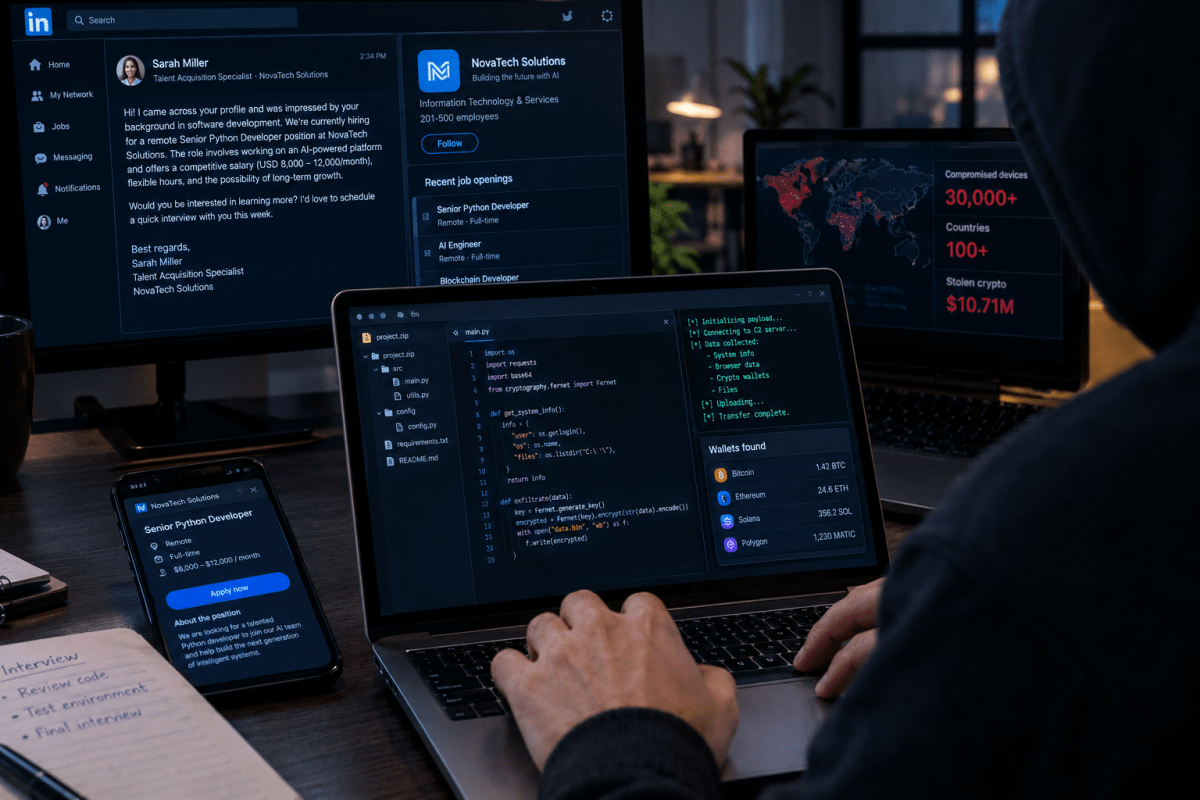

Una campaña vinculada con Corea del Norte infectó más de 30.000 dispositivos en más de 100 países mediante falsas ofertas de empleo y entrevistas técnicas. Los atacantes lograron comprometer información de más de 7.000 billeteras de criptomonedas y movieron al menos $10.71 millones de dólares en activos digitales hacia direcciones bajo su control.
El ataque, identificado por las autoridades como WaterPlum y relacionado con la operación conocida como Contagious Interview, demuestra que las estafas laborales ya no buscan únicamente robar contraseñas o datos personales. Ahora también pueden utilizarse como una puerta de entrada para infectar ordenadores, acceder a empresas y vaciar billeteras digitales.
La campaña de ataques estuvo activa, al menos, entre diciembre de 2025 y julio de 2026. Durante ese periodo, los delincuentes apuntaron principalmente contra desarrolladores, ingenieros de software y profesionales vinculados con inteligencia artificial, criptomonedas, blockchain y Web3.
Así funcionaba el ataque de las falsas entrevistas
Los hackers comenzaban creando empresas ficticias, perfiles falsos de reclutadores y ofertas de empleo muy atractivas. En algunos casos utilizaban los nombres de compañías reales o imitaban proyectos relacionados con inteligencia artificial, criptomonedas y tokens no fungibles.
Después contactaban a sus posibles víctimas a través de LinkedIn, redes sociales, plataformas de empleo, portales para trabajadores independientes y mercados de servicios freelance. El mensaje inicial parecía completamente normal. El supuesto reclutador hablaba de un puesto remoto, un salario competitivo y la posibilidad de trabajar en un proyecto tecnológico innovador.
El siguiente paso llegaba durante la entrevista. Para evaluar las habilidades del candidato, los atacantes le pedían descargar un repositorio, ejecutar un programa o completar una prueba de programación. El archivo podía presentarse como una aplicación, un paquete de código, una herramienta de desarrollo o documentación necesaria para avanzar en el proceso de selección.
El problema estaba oculto dentro de esos materiales. La prueba técnica podía incluir malware capaz de controlar el equipo de la víctima y robar información sensible. Según las investigaciones, los atacantes utilizaron herramientas maliciosas como BeaverTail e InvisibleFerret, además de troyanos de acceso remoto que podían permanecer activos durante meses.
Una vez instalado el programa, los criminales buscaban credenciales, sesiones abiertas, archivos privados y datos relacionados con criptomonedas. También podían acceder a información almacenada en navegadores, extensiones de billeteras y aplicaciones utilizadas para gestionar activos digitales.
El riesgo no terminaba cuando el candidato cerraba la entrevista. Si el equipo infectado era utilizado después para trabajar en otra empresa, podía convertirse en un punto de entrada para atacar a ese nuevo empleador.
Cómo lograron atraer a miles de víctimas
La estrategia funcionó porque los delincuentes entendieron muy bien qué buscan los profesionales tecnológicos. En lugar de enviar un correo genérico con un enlace sospechoso, construyeron procesos de selección completos y creíbles.
Las ofertas estaban enfocadas en sectores con alta demanda de talento. Un desarrollador que recibía una propuesta para trabajar en una startup de inteligencia artificial, una plataforma de criptomonedas o un proyecto Web3 podía sentirse motivado a avanzar rápidamente, sobre todo si la posición ofrecía trabajo remoto y un salario elevado.
Los atacantes también utilizaban identidades digitales cuidadosamente preparadas. Algunos perfiles incorporaban fotografías generadas con inteligencia artificial, historiales laborales falsificados e información robada de filtraciones anteriores. De esa manera podían responder preguntas sobre experiencia profesional y mantener conversaciones durante varios días.
En ciertos casos, las operaciones no dependían de una sola persona. Las autoridades y empresas de seguridad han advertido que varios individuos podían colaborar en una misma candidatura para hacer que el supuesto trabajador pareciera más experimentado de lo que realmente era.
La campaña también se apoyó en lo que los investigadores describen como “granjas de laptops”. Estas instalaciones reunían numerosos ordenadores ubicados fuera de Corea del Norte, lo que permitía a los operadores acceder a redes corporativas desde direcciones IP aparentemente normales y ocultar su verdadera localización.
La combinación de ofertas atractivas, perfiles convincentes y pruebas técnicas aparentemente legítimas hizo que el engaño fuera especialmente difícil de detectar. No se trataba de un mensaje evidente con errores ortográficos, sino de una interacción que imitaba buena parte de un proceso real de contratación.
El robo de criptomonedas fue solo una parte
La cifra más llamativa de la operación corresponde a los $10.71 millones de dólares en criptomonedas que terminaron en billeteras controladas por los atacantes. Sin embargo, el dinero no era el único objetivo.
Las infecciones también permitieron robar contraseñas, credenciales de acceso, documentos y datos personales. Esa información puede utilizarse para entrar en otras cuentas, suplantar identidades o presentar nuevas candidaturas laborales en nombre de personas reales.
Las autoridades estiman que más de 30,000 dispositivos fueron comprometidos en más de 100 países y que alrededor de 7,000 billeteras de criptomonedas quedaron expuestas. El alcance internacional de la campaña refleja la facilidad con la que una falsa oferta de empleo puede cruzar fronteras en cuestión de minutos.
Para los usuarios, una de las señales de alerta más importantes es que el reclutador insista en descargar software o ejecutar código antes de confirmar la identidad de la empresa. También conviene revisar si la vacante aparece en la página oficial de la compañía, contactar directamente con el departamento de recursos humanos y evitar utilizar el ordenador principal para realizar pruebas de procedencia dudosa.
En el caso de los desarrolladores, una medida adicional consiste en revisar el código dentro de una máquina virtual o un equipo separado. Nunca es recomendable introducir frases semilla, claves privadas o contraseñas de billeteras en una página o aplicación proporcionada por un reclutador desconocido.
El caso de WaterPlum deja una conclusión clara. Una entrevista de trabajo puede convertirse en un ataque informático cuando el proceso de selección se utiliza para entregar malware directamente a la víctima. Y mientras las empresas continúen buscando talento tecnológico en plataformas globales, las ofertas falsas seguirán siendo una de las herramientas más efectivas para los grupos de hackers patrocinados por gobiernos.
Sigue leyendo:
• ¿Sabes por qué los estafadores te insisten en que les pagues con criptomonedas?
• Hackers realizan “el mayor robo en la historia de las criptomonedas” al sustraer $1,500 millones
• Los hackers de GTA VI queman más de $1 millón de dólares en criptomonedas para demostrar que no les importa el dinero